WordPress, eklentiler ve temalar sık güncellenir. Çoğu güncelleme güvenlik açıklarını kapatır; ertelemek sitenizi saldırılara açık bırakır. Ama herkesin bildiği bir korku da var: güncellemeden sonra site açılmaz ya da beyaz ekranda "kritik hata" yazar.
Güvenli güncellemenin üç kuralı
- Önce yedek: Dosyalar ve veritabanı birlikte yedeklenmeli; yalnız dosya yedeği yetmez.
- Sonra dene: Güncellemeden sonra sitenin gerçekten açıldığı, hata sayfası çıkmadığı denetlenmeli.
- Gerekirse geri dön: Sorun varsa beklemeden yedekteki hale dönülmeli.
Captanel bunu nasıl yapar?
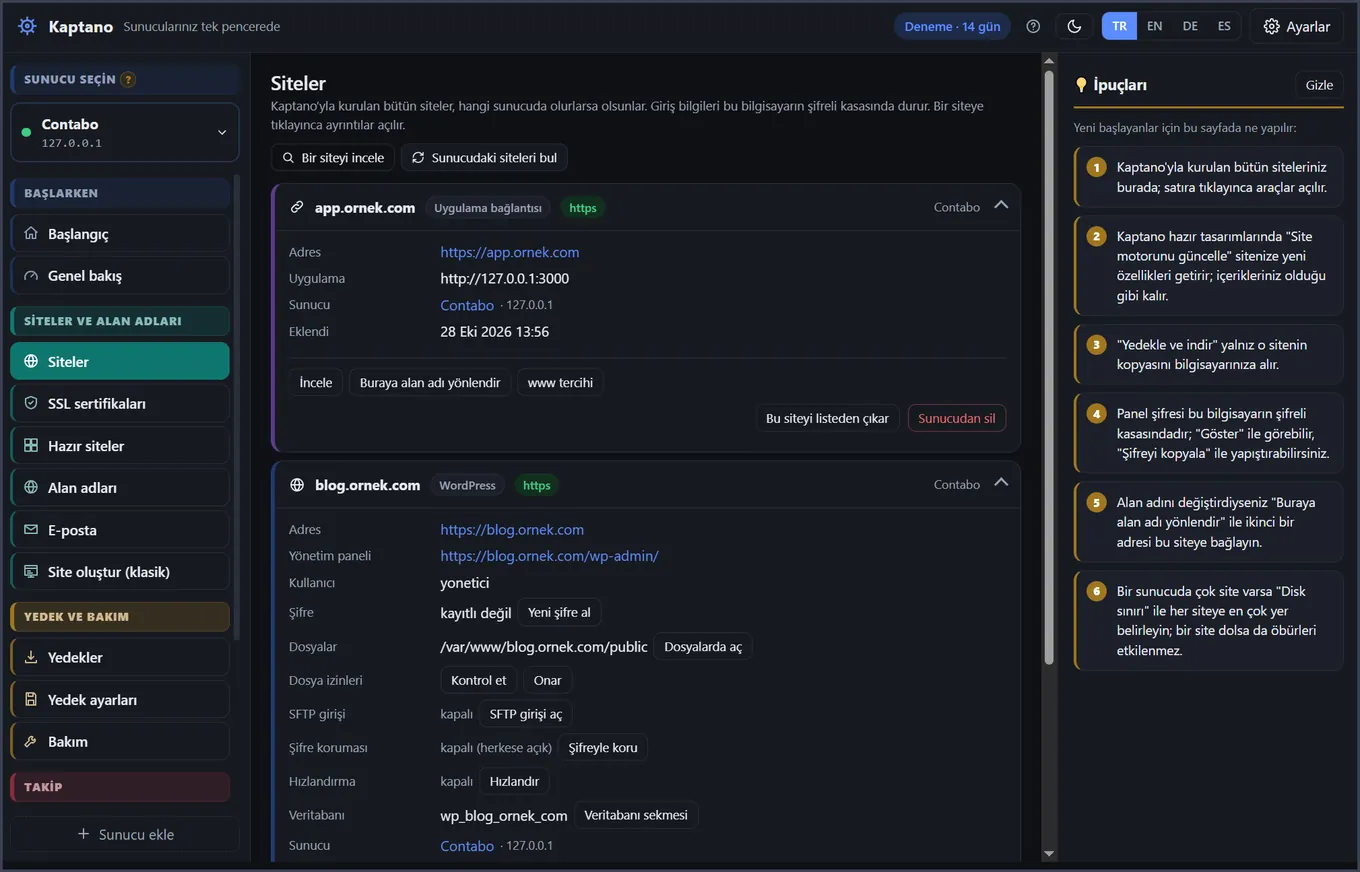
"WordPress'i güncelle"ye bastığınızda her site için önce dosya ve veritabanı yedeği alınır. Ardından çekirdek, eklentiler, temalar ve çeviriler güncellenir, site açılıp denetlenir. Site açılmazsa ya da kritik hata verirse kendiliğinden yedeğe döner. Birden çok sitede birinin sorunu diğerlerini durdurmaz.
Daha da güvenli: hazırlık sitesi
Büyük bir değişiklikten önce sitenin bir kopyasını (hazırlık sitesi) açın, güncellemeyi orada deneyin, her şey yolundaysa yayına alın.
İpucu: Otomatik yedeği açın ve yedeğin bir kopyasını sunucu dışında, örneğin bilgisayarınızda ya da Google Drive'da tutun.
Daha fazlası: VPS'e WordPress kurma: SSL ve yedekle birlikte, tek tıkla · 14 gün ücretsiz deneyin